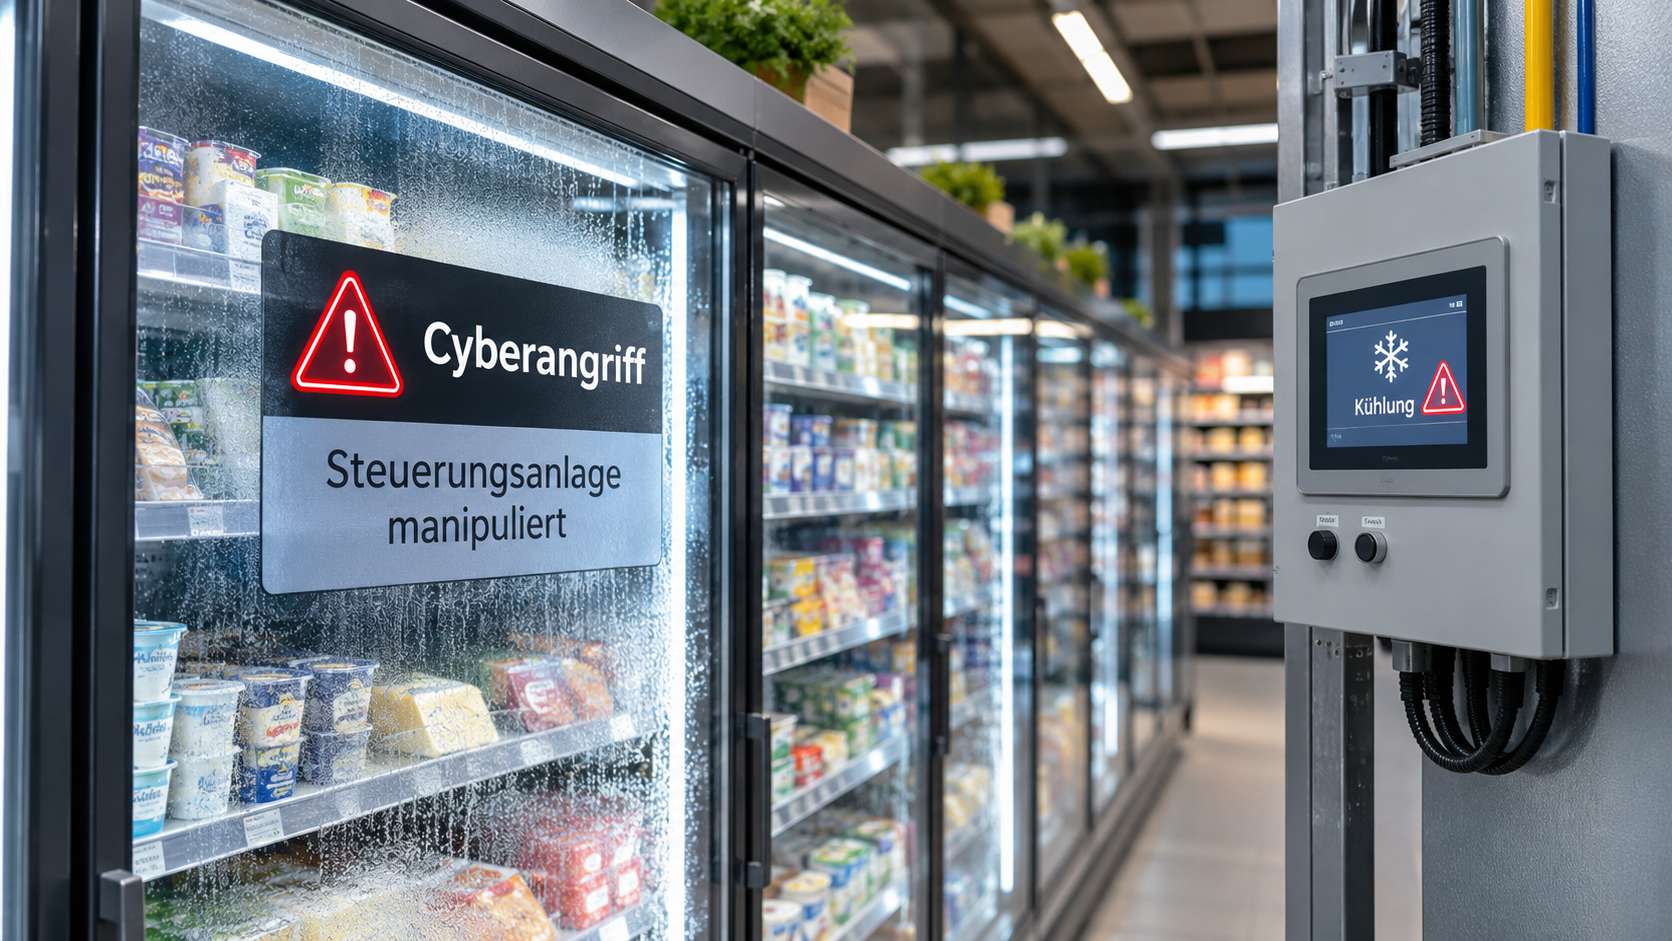
Kühltheken, die mitten in der Nacht in den Dauer-Abtaumodus schalten. Ware, die anschließend vernichtet werden muss. Was nach einem technischen Defekt klingt, war ein gezielter Cyberangriff: In der Nacht zum 12. Oktober 2026 manipulierten Unbekannte die Kühlanlagen zahlreicher Supermärkte in Frankreich über deren aus dem Internet erreichbare Steuerungen.
Inzwischen ist das Thema auch in Deutschland angekommen. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) meldete Anfang November vergleichbare Vorfälle bei einzelnen Supermärkten in Deutschland und weiteren europäischen Ländern. Bereits am 13. Oktober hatte die Behörde eine Cybersicherheitsempfehlung veröffentlicht und Betreiber vernetzter Anlagen eindringlich zum Handeln aufgefordert.
In diesem Beitrag zeigen wir, warum das Thema weit über den Lebensmittelhandel hinausgeht, welche Maßnahmen das BSI empfiehlt und weshalb die Absicherung von Steuerungsanlagen auch eine Frage der Unternehmensverantwortung ist.
Wenn die Betriebstechnik zum Einfallstor wird
Steuerungssysteme, häufig als Operational Technology (OT) bezeichnet, regeln physische Prozesse: Kühlung, Lüftung, Heizung, Druckluft, Stromerzeugung oder Wasseraufbereitung. Anders als die klassische Büro-IT laufen diese Systeme oft jahrelang unbeachtet im Hintergrund. Fernwartungszugänge werden bei der Inbetriebnahme eingerichtet und danach schlicht vergessen.
Genau das macht sie für Angreifer attraktiv. Nach Darstellung des BSI durchsuchen automatisierte Dienste das Internet permanent nach offen erreichbaren Steuerungen. Angreifer nutzen diese Ergebnisse immer schneller, teilweise mit KI-generierten Skripten, die bekannte Schwachstellen oder Fehlkonfigurationen ausnutzen. Tiefes Expertenwissen ist dafür kaum noch erforderlich.
Dass die Gefahr real ist, belegen mehrere Vorfälle, auf die das BSI verweist:
- Polen, Dezember 2025: Koordinierte Angriffe auf mehrere Windparks und zwei Kraft-Wärme-Kopplungsanlagen. Die Angreifer nutzten unveränderte Standard-Zugangsdaten, mehrfach verwendete Passwörter und eine Mobilfunk-Fernanbindung, über die sie von Anlage zu Anlage gelangten.
- USA, August 2026: Angriffe auf mehr als 30 kommunale Wasserversorger, bei denen Prozesswerte manipuliert und Zugriffe auf Steuerungen gesperrt wurden.
- Frankreich, Oktober 2026: Manipulation der Kühltechnik zahlreicher Supermärkte mit verdorbener Ware als unmittelbarer Folge.
Allen Fällen gemeinsam: Die Ursache waren keine hochkomplexen Angriffsmethoden, sondern grundlegende Versäumnisse.
Nicht nur ein Thema für Supermärkte und Energieversorger
Die BSI-Empfehlung richtet sich ausdrücklich an Betreiber kleiner industrieller und vergleichbarer Anlagen. Genannt werden unter anderem Anlagen zur Kühlung von Lebensmitteln, Solar-, Wind-, Wasserkraft-, Biogas- und KWK-Anlagen sowie Anlagen der Trinkwasserversorgung und Abwasserbehandlung.
In der Praxis betrifft das deutlich mehr Unternehmen, als es auf den ersten Blick scheint. Die Photovoltaikanlage auf dem Hallendach, die Kälteanlage im Lager, die Gebäudeleittechnik in der Verwaltung oder die Maschinensteuerung in der Produktion: Überall dort, wo Technik aus der Ferne überwacht oder gewartet wird, kann eine ungeschützte Verbindung ins Internet bestehen. Oft weiß im Unternehmen niemand genau, welche Zugänge der Anlagenbauer oder ein Wartungsdienstleister eingerichtet hat.
Die BSI-Empfehlung: Vier Schritte in klarer Reihenfolge
Mit der Cybersicherheitsempfehlung BSI-CS 154 „Gefährdung durch internet-verbundene OT-Systeme“ gibt das BSI Betreibern eine priorisierte Handlungsanleitung an die Hand.
1. Direkten Zugriff aus dem Internet unterbinden
Oberste Priorität hat die Prüfung, ob Steuerungen von außen erreichbar sind. Portweiterleitungen im Router auf Steuerungen, Bedienoberflächen oder Industrieprotokolle sollten deaktiviert werden. Auch die Verwaltungsoberflächen von Routern und Firewalls gehören nicht ins offene Internet.
2. Notwendige Zugriffe absichern
Fernzugriffe, die tatsächlich benötigt werden, sollten mindestens über ein VPN erfolgen, idealerweise ergänzt durch eine Multi-Faktor-Authentifizierung. Standardzugänge sind zu deaktivieren, Werkspasswörter durch sichere, individuelle Passwörter zu ersetzen.
3. Systeme aktuell halten
Software und Firmware sollten regelmäßig geprüft und Sicherheitsupdates zeitnah eingespielt werden. Das gilt besonders für exponierte Komponenten wie Router und Fernzugänge.
4. Maßnahmen zur Routine machen
Die Prüfung der Angriffsfläche, das Patch-Management sowie die Pflege von Inventar, Fernzugriffsdokumentation, Benutzern und Passwörtern sollten regelmäßig wiederholt werden. Sicherheit ist hier kein Einmalprojekt, sondern Teil des laufenden Betriebs.
Darüber hinaus empfiehlt das BSI, Schaltschränke gezielt nach versteckten Fernwartungszugängen wie Mobilfunkmodems oder WLAN-Gateways zu durchsuchen, Netzbereiche zu segmentieren und Firewall-Regeln auf tatsächlich benötigte Verbindungen zu beschränken. Bei Anlagen mit Anbindung an eine Hersteller-Cloud sollten Betreiber prüfen, ob diese Verbindung dauerhaft erforderlich ist.
Eine Frage der Verantwortung, nicht nur der Technik
Besonders deutlich wird das BSI bei der Frage der Verantwortung: Wer OT-Systeme ohne ausreichende Schutzmaßnahmen offen aus dem Internet erreichbar macht, handelt nach Einschätzung der Behörde grundsätzlich pflichtwidrig. BSI-Präsidentin Claudia Plattner bringt es auf den Punkt: „Derartige Einfallstore laden regelrecht zu Sabotage ein.“
Für die Geschäftsführung ist das ein klares Signal. Die Absicherung der Betriebstechnik lässt sich nicht stillschweigend an den Anlagenbauer oder die IT-Abteilung delegieren. Sie gehört in das Risikomanagement des Unternehmens, in die Verträge mit Dienstleistern und, für Unternehmen im Anwendungsbereich von NIS-2 in die Umsetzung der gesetzlichen Sicherheitsanforderungen. Das BSI-Papier versteht sich ausdrücklich auch als Grundlage, um notwendige Maßnahmen gegenüber Systemintegratoren und Dienstleistern einzufordern.
Hinzu kommt die betriebliche Dimension: Fällt eine Kühlkette, eine Produktionsanlage oder die Gebäudetechnik aus, stehen schnell Umsatz, Lieferfähigkeit und Reputation auf dem Spiel. Ein durchdachtes Business Continuity Management sorgt dafür, dass Ihr Unternehmen auch im Ernstfall handlungsfähig bleibt.
Was Sie jetzt konkret tun sollten
- Bestandsaufnahme durchführen: Erfassen Sie alle vernetzten Steuerungen, Anlagen und Fernwartungszugänge, auch solche, die externe Dienstleister betreuen. Wie bei der klassischen IT gilt: Nur was bekannt ist, lässt sich schützen.
- Erreichbarkeit prüfen: Klären Sie, ob Ihre Systeme aus dem Internet erreichbar sind, und schließen Sie unnötige Zugänge. Das BSI weist darauf hin, dass eigene Portscans nur am eigenen Anschluss oder mit Freigabe des Netzbetreibers erfolgen sollten.
- Dienstleister in die Pflicht nehmen: Legen Sie verbindliche Sicherheitsanforderungen für Anlagenbauer, Wartungsfirmen und Systemintegratoren fest und lassen Sie sich die Umsetzung bestätigen.
- Betriebstechnik ins ISMS integrieren: Betrachten Sie OT nicht isoliert, sondern als festen Bestandteil Ihres Informationssicherheits-Managementsystems.
Fazit
Die Vorfälle der vergangenen Wochen zeigen, wie schnell aus einer vergessenen Fernwartung ein handfester Betriebsausfall werden kann. Die gute Nachricht: Die wichtigsten Schutzmaßnahmen sind bekannt und mit überschaubarem Aufwand umsetzbar. Entscheidend ist, dass Unternehmen ihre Betriebstechnik genauso ernst nehmen wie ihre Büro-IT und die Verantwortlichkeiten klar regeln.
Wir unterstützen Sie dabei, vernetzte Anlagen strukturiert in Ihr Informationssicherheits- und Risikomanagement einzubinden, Risiken zu priorisieren und wirksame Schutzmaßnahmen umzusetzen. Auf Wunsch übernimmt unser externer Informationssicherheitsbeauftragter die laufende Steuerung. In einer kostenlosen Erstberatung erhalten Sie eine erste Einschätzung Ihrer Sicherheitslage sowie konkrete Handlungsempfehlungen. Sprechen Sie uns an.